ABD'de bankacılık sistemlerinde yaşanan erişim ve para transferi sorunları, finans sektörünün siber güvenlik ve dijital altyapı dayanıklılığını yeniden gündeme taşıdı. 16 Kasım 2026'da JPMorgan Chase başta olmak üzere bazı finans kuruluşlarının müşterileri bankacılık işlemlerinde aksaklık yaşarken, gözler olası siber saldırı ihtimaline çevrildi. Chase, kesintinin siber saldırıdan değil, şirket içi donanım sistemlerinde çalışan yazılımdan kaynaklandığını duyurdu. Peki ABD'deki bankacılık kesintisinin arkasında ne var? Siber saldırı mı, yazılım hatası mı, yoksa ortak altyapı sorunu mu? Siber Güvenlik Uzmanı Onur Oktay, Tgrthaber.com Özel Haber Editörü Zeynep Gizem Er'e yaptığı açıklamada "Kesintiyi doğrudan bir siber saldırı olarak nitelendirmek doğru değil" ifadelerini kullandı.
ABD'DE BANKACILIK SİSTEMLERİNE ERİŞİM SORUNU
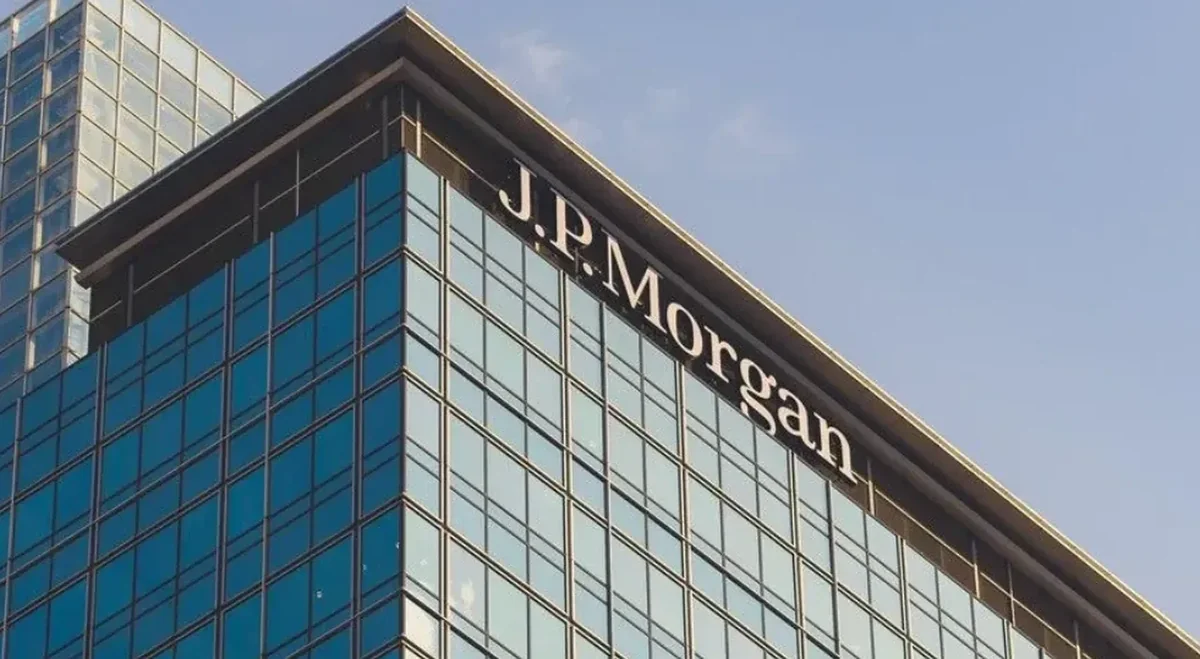
16 Kasım 2026 Pazartesi günü ABD'de bazı bankacılık hizmetlerine erişimde ve para transferlerinde aksaklıklar bildirildi. Sorunun merkezinde JPMorgan Chase yer alırken, yalnızca Chase müşterileri değil, başka finans kuruluşlarının müşterileri de bazı işlemlerde gecikme ve erişim problemi yaşadı.
Chase, yaptığı açıklamada sorunun şirket içi donanım sistemlerinde çalışan yazılımla ilişkili olduğunu ve herhangi bir siber saldırıdan kaynaklanmadığını bildirdi. Banka, hizmetlerin yeniden normale döndüğünü duyurdu.
Öte yandan dijital ödeme ağı Zelle, kendi ödeme sisteminin çalıştığını ancak katılımcı bankalarda yaşanan sorunların para transferlerini etkileyebileceğini açıkladı.
Sosyal medyada banka müşterileri ve çalışanları tarafından paylaşılan yorumlarda ise mobil bankacılığın yanı sıra gişe sistemleri, sanal masaüstü altyapıları ve para transferlerinde de aksaklıklar yaşandığı öne sürüldü.
"TÜM BANKALARIN AYNI ŞEKİLDE ETKİLENDİĞİ YADA ORTAK BİR SALDIRI YAŞANDIĞI SONUCUNA VARILMAMALIDIR"
Yaşanan kesintinin arka planına ilişkin değerlendirmelerde bulunan Siber Güvenlik Uzmanı Onur Oktay, sosyal medyadaki paylaşımların dikkatle ele alınması gerektiğini vurguladı.
Reddit'te banka çalışanları ve müşterilerinin mobil uygulama erişiminin yanı sıra gişe sistemleri, VDI ortamları ve para transferlerinde sorun yaşadıklarını bildirdiğini aktaran Oktay, bazı kullanıcıların kredi kartı ve POS işlemlerinde sorun yaşamadığını, bazılarının ise hesaplarına erişemediğini belirtti.
Bu paylaşımların olayın operasyonel etkisini anlamak açısından önemli saha sinyalleri olduğunu ifade eden Onur Oktay, şu uyarıda bulundu:
"Reddit'te banka çalışanları ve müşteriler, mobil uygulama erişimi yanında gişe sistemleri, VDI ortamları ve transfer süreçlerinde de sorun yaşandığını bildirdi. Bazı kullanıcılar kredi kartı veya POS işlemlerinin çalıştığını, bazıları ise hesap erişimi ve para transferlerinde aksama gördüğünü aktardı. Bu yorumlar olayın operasyonel etkisini anlamak açısından faydalı saha sinyalleridir; ancak doğrulanmış olay kaydı veya kurum içi telemetri yerine geçmez. Sosyal medya paylaşımlarından hareketle tüm bankaların aynı şekilde etkilendiği ya da ortak bir saldırı yaşandığı sonucuna varılmamalıdır."
-
SİBER GÜVENLİK AÇISINDAN 3 OLASI SENARYO
ABD'deki bankacılık kesintisinin nedenine ilişkin 3 temel senaryoya dikkat çeken Oktay, mevcut kamuya açık açıklamaların ilk olarak yazılım hatası ve altyapı arızasını işaret ettiğini belirtti.
Siber güvenlik açısından olası senaryolara dikkat çeken Oktay, tek tek açıkladı:
Yazılım hatası ve altyapı arızası:
Mevcut kamuya açık açıklamalarla en uyumlu senaryo budur. Hatalı yazılım güncellemesi, işlem kuyruğunda birikme, veritabanı bağlantı havuzlarının tükenmesi, servisler arası timeout, kaynak tüketimi veya kilitlenme gibi durumlar bankacılık hizmetlerini yavaşlatabilir.
Bir bankanın kritik işlem servisi yanıt veremediğinde, o servise bağımlı başka bankaların transferleri de beklemeye alınabilir. Bu nedenle farklı bankaların müşterilerinin aynı anda sorun yaşaması, her bankanın ayrı ayrı saldırıya uğradığını göstermez."
DDoS veya hedefli siber saldırı:
Teknik olarak mümkündür ancak bu olay özelinde doğrulanmış değildir. DDoS saldırısında saldırgan, internet bankacılığı, API veya ödeme servislerine yüksek hacimli ya da uygulama katmanı istekleri göndererek kaynak tüketimini artırabilir. Load balancer, API gateway veya uygulama sunucuları yanıt veremez hale gelebilir; kimlik doğrulama ve işlem kuyruklarında gecikme oluşabilir.
Daha gelişmiş senaryolar API abuse, kimlik doğrulama servislerinin hedeflenmesi, üçüncü taraf tedarik zincirinin ele geçirilmesi veya kritik işlem altyapısına yönelik kötü amaçlı yazılım faaliyetlerini içerebilir. Ancak mevcut olayda bunların gerçekleştiğine dair kamuya açık teknik bulgu bulunmuyor.Gönder
Üçüncü taraf bağımlılığı ve ortak altyapı problemi:
Finans kuruluşları ödeme ağları, API servisleri, kimlik doğrulama, mesajlaşma altyapısı, veri merkezleri, bulut sağlayıcıları ve yazılım tedarikçileri üzerinden birbirine bağlıdır. Kritik bir bağımlılığın yavaşlaması, doğrudan arızalanmayan kurumların müşterilerine de yansıyabilir. Bu durum Single Point of Failure (SPOF), yani tekil hata noktası riskini gündeme getirir. Bir kurumun kritik servisi, başka kurumların operasyonları için de kritik bağımlılığa dönüşmüşse sorun kurum sınırlarını aşan operasyonel risktir."
"YOĞUN TRAFİK BANKACILIK HİZMETLERİNİ CEVAP VEREMEZ HALE GETİREBİLİR"
Siber saldırıların finans kuruluşlarında nasıl bir kesintiye yol açabileceğine de değinen Onur Oktay, özellikle DDoS saldırılarına dikkat çekti.
Bir saldırganın bankanın internet bankacılığına veya işlem API'lerine yoğun trafik göndermesinin sistem kaynaklarını tüketebileceğini belirten Oktay, bu durumun yük dengeleyiciler, API geçitleri ve uygulama sunucularının yanıt veremez hale gelmesine neden olabileceğini söyledi.
Daha kapsamlı saldırılarda ise kurum içi sistemlere yetkisiz erişim sağlanması, servislerin manipüle edilmesi veya veri tabanı katmanında kötü amaçlı faaliyetler yürütülmesi söz konusu olabiliyor.
Onur Oktay, bu nedenle bankacılık kesintilerinin yalnızca kullanıcıların mobil uygulamaya erişememesi üzerinden değerlendirilmemesi gerektiğini vurguladı:
"Modern finans sistemleri birbirinden bağımsız çalışan yapılardan oluşmuyor. Bankalar; ödeme ağları, API servisleri, kimlik doğrulama sistemleri, işlem doğrulama mekanizmaları ve üçüncü taraf teknoloji sağlayıcıları üzerinden birbirine bağlı çalışıyor. Kritik bir işlem servisindeki performans problemi, doğrudan o sisteme bağımlı diğer finans kuruluşlarının müşterilerine de yansıyabiliyor.
Bir siber güvenlik uzmanı olarak bu tür olaylarda yalnızca kurumların ilk açıklamalarına bakarak değerlendirme yapmak doğru değil. DDoS saldırıları, uygulama katmanı saldırıları, API abuse, üçüncü taraf tedarik zinciri ihlalleri ve kritik işlem altyapılarına yönelik hedefli saldırılar, finans kuruluşlarında hizmet kesintilerine neden olabilecek yöntemler arasında bulunuyor.
Örneğin bir saldırganın bankanın internet bankacılığı veya işlem API'lerine yoğun trafik göndermesi; load balancer, API gateway ve uygulama sunucularında kaynak tüketimini artırarak hizmetlerin yanıt veremez hale gelmesine neden olabilir. Daha gelişmiş saldırılarda ise kurumun iç sistemlerine yetkisiz erişim, servislerin manipülasyonu veya veri tabanı katmanındaki faaliyetler söz konusu olabilir."
"KESİNTİYİ DOĞRUDAN BİR SİBER SALDIRI OLARAK NİTELENDİRMEK DOĞRU DEĞİL"
Oktay, ABD'de yaşanan son olayda DDoS, fidye yazılımı (ransomware), veri sızıntısı veya başka bir siber saldırı yönteminin kullanıldığına ilişkin kamuya açık, doğrulanmış teknik bulgu bulunmadığını belirtti.
Bu nedenle kesintiyi doğrudan bir siber saldırı olarak nitelendirmenin doğru olmayacağını ifade eden Onur Oktay, bağımsız adli bilişim ve olay incelemesi sonuçları açıklanmadan bütün ihtimallerin kesin olarak dışlanmasının da teknik açıdan sağlıklı olmayacağını kaydetti:
"Ancak mevcut olay özelinde DDoS, ransomware, veri sızıntısı veya başka bir siber saldırı yönteminin kullanıldığına ilişkin kamuya açık, doğrulanmış bir teknik bulgu bulunmuyor. Bu nedenle yaşanan kesintiyi doğrudan bir siber saldırı olarak nitelendirmek doğru değil. Aynı şekilde bağımsız adli bilişim ve olay incelemesi sonuçları açıklanmadan bütün olasılıkları kesin olarak dışlamak da teknik açıdan sağlıklı bir yaklaşım olmaz.
Dikkat çekici olan bir diğer konu, bankacılık kesintisinin yaşandığı dönemde ABD'de farklı dijital hizmetlerde ve kritik altyapılarda da ayrı teknik kesintilerin meydana gelmiş olması. Bu olayların arasında doğrulanmış bir siber saldırı bağlantısı bulunmuyor. Ancak farklı sektörlerde yaşanan kesintiler, dijital altyapıların dayanıklılığının ne kadar kritik olduğunu gösteriyor. Bugün bir bankanın hizmet kesintisi yalnızca mobil uygulamasını etkileyen bir problem olarak kalmayabiliyor. Para transferleri, ticari ödemeler, müşteri operasyonları ve başka finans kuruluşlarıyla yürütülen işlemler de bu durumdan etkilenebiliyor. Kurumların yalnızca siber saldırıları engellemeye değil; sistem arızalarına, üçüncü taraf bağımlılıklarına, veri bütünlüğüne ve felaket kurtarma süreçlerine de hazırlıklı olması gerekiyor.
Bir finans kuruluşunun güvenliği yalnızca saldırıya uğrayıp uğramadığıyla ölçülmemeli. Aynı zamanda kritik bir sistemi devre dışı kaldığında finansal operasyonlarını ne kadar sürdürebildiğiyle de ölçülmeli. Çünkü dijital bankacılıkta erişilebilirlik de güvenliğin temel bileşenlerinden biridir."
Yorumlar
Yorumlar yükleniyor…