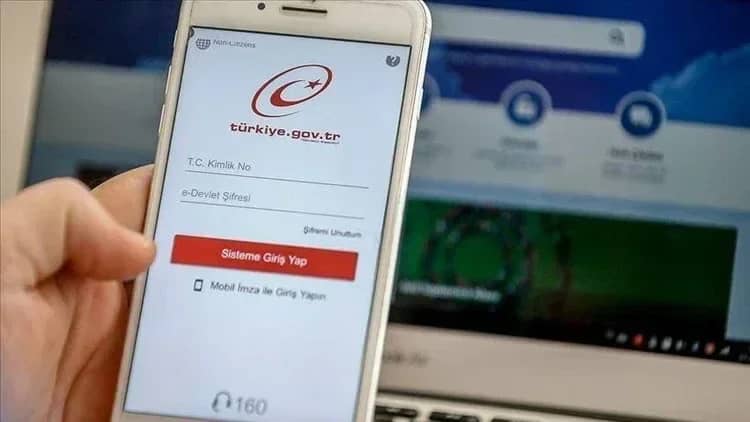
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, PHP yazılımındaki kritik güvenlik açıklarına yönelik çalışmalar kapsamında e-Devlet Kapısı'nın güvenlik durumuna ilişkin bilgilendirmede bulundu.
69 milyonu aşkın kullanıcıya hizmet veren e-Devlet Kapısı üzerinden sunulan kamu hizmetleri güvenli ve kesintisiz şekilde sürdürülüyor.
Vatandaşların bilgilerini tek bir merkezde toplamak yerine ilgili kamu kurumlarının sistemleriyle güvenli bağlantılar üzerinden hizmet sağlayan platformda, kişisel verilerin korunması için çok katmanlı güvenlik önlemleri uygulanıyor.
Sistemlerin haftanın 7 günü, günün 24 saati izlendiği e-Devlet Kapısı'nda, düzenli olarak gerçekleştirilen güvenlik testleri ve kontrollerle muhtemel riskler takip ediliyor. Kamu kurumlarıyla oluşturulan dijital bağlantıların güvenliği de sürekli denetleniyor.
Kamu ve özel sektöre yazılım güncellemesi uyarısı
Siber Güvenlik Başkanlığı, kamu kurumları ve özel sektör kuruluşlarına PHP altyapılarını kontrol etmeleri, üretici tarafından yayımlanan güvenlik güncellemelerini uygulamaları ve güvenli yazılım sürümlerine geçmeleri çağrısını yineledi.
Özellikle güncelliğini yitirmiş yazılım bileşenlerinin tespit edilmesi, gerekli güvenlik kontrollerinin tamamlanması ve güncellemelerin gecikmeksizin yapılmasının önemine işaret edildi.
Başkanlığın, ilgili kurumlar ve Siber Olaylara Müdahale Ekipleriyle koordinasyon içerisinde ulusal ölçekte güvenlik taramalarını ve teknik takip çalışmalarını sürdürdüğü aktarıldı.
Siber Güvenlik Başkanlığı, dün PHP yazılımında "PHP2Shell" olarak adlandırılan kritik güvenlik açıklarına karşı ulusal ölçekte taramalar başlatıldığını duyurmuş, ilgili kurum ve kuruluşlara acil tedbirlerin alınması yönünde bildirimler iletildiğini açıklamıştı.
Yorumlar
Yorumlar yükleniyor…