Dijitalleşmeyle birlikte marketlerin stok yönetiminden depolama alanlarına, lojistik süreçlerinden soğutma sistemlerine kadar birçok faaliyeti internet bağlantılı teknolojilerle yürütülürken bu altyapılar yeni siber güvenlik riskleriyle karşı karşıya kalıyor. Fransa'da 12 Ekim'de ortaya çıkan saldırı, söz konusu risklerin somut örneklerinden biri oldu. Bilgisayar korsanlarının marketlerdeki soğutma sistemlerine uzaktan müdahale etmesi sonucu taze ve dondurulmuş ürünler kullanılamaz hale geldi. Saldırının ardından başlatılan soruşturma ise dijital sistemlere yönelik müdahalelerin fiziksel altyapılarda nasıl sonuçlar doğurabileceğini yeniden gündeme taşıdı.
Fransa'da market raflarına uzanan siber saldırı
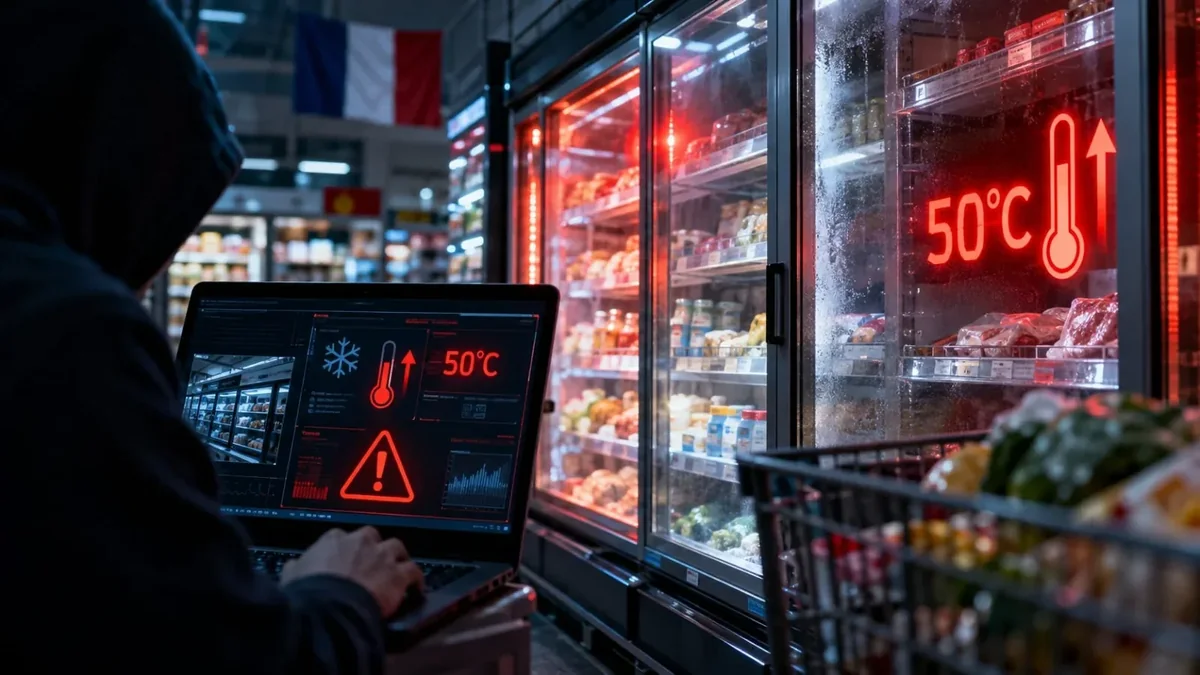
Fransa'da 11 Ekim'i 12 Ekim'e bağlayan gece başlayan siber saldırının hedefinde, ülkenin önde gelen market zincirlerinin soğutma sistemleri vardı. Intermarche, Netto ve Cooperative U başta olmak üzere çok sayıda zincirin etkilendiği olayda saldırganlar, internet bağlantılı kontrol sistemlerine erişerek soğutucuların sıcaklık ayarlarını değiştirdi. Normal koşullarda ürünlerin korunmasını sağlayan sistemlerin işleyişi bozulurken bazı dolaplarda sıcaklık 50 dereceye kadar yükseldi.
Saldırının etkisi kısa sürede marketlerin günlük faaliyetlerine yansıdı. Intermarche'nin bağlı olduğu Les Mousquetaires grubu, yaklaşık 150 mağazanın saldırıdan etkilendiğini ve bazı soğutucularda sıcaklığın altı saat boyunca 50 dereceye ulaştığını açıkladı. Carrefour, 80 mağazasında benzer sorunlar yaşandığını bildirirken Cooperative U de 2 bine yakın mağazasından 80'inin etkilendiğini duyurdu. Soğuk zincirin bozulduğu mağazalarda ürünler satıştan çekilerek imha edildi.
Ortaya çıkan kayıp yalnızca bozulan ürünlerle sınırlı kalmadı. Alsace bölgesindeki iki markette toplam 270 bin avroluk zarar yaşandığı bildirildi. Cooperative U Üst Yöneticisi Dominique Schelcher, küçük mağazalardaki kayıpların on binlerce avroya, büyük hipermarketlerdeki zararın ise 200 bin avroya kadar çıkabileceğini belirtti. Ülke genelinde oluşan toplam zarara ilişkin kesinleşmiş bir bilanço henüz açıklanmazken gıda kayıplarının milyonlarca avroyu bulabileceği değerlendiriliyor.
Schelcher, taze ürünlerin korunması ve gıda tedariki açısından hayati öneme sahip ekipmanların hedef alınmasını son derece ciddi bir durum olarak nitelendirdi. Saldırının ardından Paris Savcılığı soruşturma başlatırken Fransa Ulusal Siber Güvenlik Ajansı (ANSSI) da incelemelere dahil edildi. Henüz herhangi bir hacker grubu saldırıyı üstlenmedi ve fidye talebinde bulunulmadı.
Bir yazılım açığı marketlerin soğutma sistemlerini nasıl etkiledi?
Fransa'daki saldırının merkezinde, marketlerin soğutma tesisatlarını yönetmek amacıyla kullandığı dijital kontrol sistemleri bulunuyor. Bu teknolojiler, soğutucuların sıcaklıklarının uzaktan izlenmesini ve gerektiğinde ayarlanmasını sağlıyor. Ancak aynı erişim imkanının yetkisiz kişiler tarafından kullanılması, normal şartlarda gıdaların korunması için çalışan ekipmanları bir saldırı aracına dönüştürebiliyor.
Reuters'ın aktardığına göre saldırganlar, Danfoss tarafından geliştirilen soğutma kontrol sistemlerinin güncel olmayan yazılımlarındaki güvenlik açıklarından yararlandı. AK-SM 800A kontrol cihazlarıyla ilişkilendirilen açıkların, sistemlerin sıcaklık yönetimine müdahale edilmesini mümkün kıldığı bildirildi. Danfoss, etkilenen bazı cihazların artık yazılım güncellemesi almadığını kabul ederken güvenlik risklerine ilişkin daha önce uyarılar yapıldığını belirtti.
Müdahalenin dikkat çeken yönlerinden biri, normalde soğutma tesisatlarının korunması amacıyla kullanılan buz çözme işlevinin istismar edilmesi oldu. Saldırganlar, sistemlere sürekli buz çözme işlemi uygulatarak sıcaklıkların yükselmesine neden oldu. Böylece fiziksel cihazlara doğrudan müdahalede bulunulmadan yazılım üzerinden verilen komutlarla marketlerdeki ürünlerin muhafaza koşulları değiştirildi.
Olayın yalnızca tek bir üreticinin sistemleriyle sınırlı olmadığı da ortaya çıktı. Reuters'ın 13 Ekim tarihli haberinde, Copeland ve bağlı kuruluşu Dixell tarafından üretilen soğutma sistemlerinin de saldırıdan etkilendiği bildirildi. Bu durum, güvenlik sorununun farklı cihazlarda ve kontrol altyapılarında ortaya çıkabildiğini gösterdi.
Siber saldırıdan gıda güvenliğine uzanan tehlike
Siber saldırıların gıda sektöründe oluşturduğu tehlike, yalnızca sistemlerin çalışamaz hale gelmesiyle sınırlı değil. Özellikle taze ve dondurulmuş ürünlerin muhafaza edildiği ortamlarda sıcaklık kontrolünün kaybedilmesi, doğrudan insan sağlığını ilgilendiren sonuçlara yol açabiliyor. Fransa'daki saldırıda çok sayıda ürünün imha edilmesinin temel nedenini de soğuk zincirin bozulması oluşturdu.
Dünya Sağlık Örgütü (WHO), bozulabilir gıdaların tercihen 5 derecenin altında muhafaza edilmesi gerektiğini belirtiyor. Kuruma göre uygun olmayan sıcaklıklarda saklanan gıdalarda mikroorganizmalar hızla çoğalabiliyor. Soğutma işlemi bu çoğalmayı yavaşlatsa da tamamen durdurmuyor. Bu nedenle sıcaklık değişimleri, özellikle et, süt ürünleri ve diğer hassas gıdaların güvenliğini doğrudan etkiliyor.
Fransa'daki marketlerde bazı soğutucuların saatler boyunca yüksek sıcaklıkta kalması, ürünlerin yeniden soğutulmasının güvenli tüketim için yeterli olmayabileceği riskini gündeme getirdi. Intermarche ve Cooperative U, soğuk zinciri bozulan ürünlerin sağlık riski oluşturmaması amacıyla satıştan çekildiğini ve imha edildiğini açıkladı. Böylece dijital sistemlere yapılan müdahale, tüketiciye ulaşması planlanan gıdaların kaybıyla sonuçlandı.
Birleşmiş Milletler Gıda ve Tarım Örgütünün (FAO) 30 Mart 2026 tarihli değerlendirmesine göre dünya genelinde yaklaşık 526 milyon ton gıda, yetersiz soğutma koşulları nedeniyle kaybediliyor veya israf ediliyor. Küresel gıda miktarının yaklaşık yüzde 12'sine karşılık gelen bu kayıp, soğutma altyapılarının gıda sistemlerindeki önemini ortaya koyuyor. FAO, soğuk zincirin üretimden tüketiciye ulaşana kadar gıdaların kalitesini ve güvenliğini koruyan temel mekanizmalardan biri olduğunu vurguluyor.
Marketlerden tedarik zincirlerine: Dijitalleşmenin kırılgan noktaları
Marketlerde yaşanan soğutma krizi, gıda sektörünün dijital sistemlere bağımlılığını yeniden gündeme taşıdı. Modern perakende faaliyetlerinde stok yönetimi, depo kontrolü, sipariş takibi, lojistik planlama ve ürünlerin saklama koşulları büyük ölçüde dijital altyapılarla yürütülüyor. Bu sistemlerin birbirine bağlı olması operasyonların daha hızlı yönetilmesini sağlarken herhangi bir halkada meydana gelen güvenlik sorununun diğer süreçleri etkileme riskini de artırıyor.
Avrupa Birliği Siber Güvenlik Ajansı ENISA'nın 22 Eylül 2026'da yayımladığı tehdit değerlendirmesi, kurumların dijital hizmet sağlayıcılarına ve birbirine bağlı altyapılara bağımlılığının saldırı yüzeyini genişlettiğini ortaya koydu. Ajans, bu bağımlılıkların siber olayların etkilerini büyütebildiğini ve kurumların yalnızca kendi sistemlerini değil, hizmet aldıkları üçüncü tarafları da güvenlik değerlendirmelerine dahil etmesi gerektiğini vurguladı.
Bu riskin ekonomik boyutu da bulunuyor. ENISA'nın siber güvenlik yatırımlarına ilişkin araştırmasında, tedarik zinciri ve üçüncü taraf hizmet sağlayıcıları üzerinden gerçekleşebilecek saldırılar, kuruluşların geleceğe yönelik en önemli güvenlik endişeleri arasında yer aldı. Araştırmaya katılan kuruluşların yüzde 47'si tedarik zinciri kaynaklı tehditleri öncelikli kaygıları arasında gösterdi.
Fransa'da soğutma sistemlerinin hedef alınması, gıda tedarikinde dijital güvenliğin neden önemli olduğunu somutlaştırırken olayın başka bir boyutunu da ortaya çıkardı. Marketlerin kullandığı kontrol ekipmanları farklı üreticiler tarafından sağlanabiliyor ve bu ekipmanların güvenliği yalnızca market işletmelerinin aldığı önlemlere bağlı kalmıyor. Üreticilerin yazılım desteği, bakım hizmetleri ve uzaktan erişim güvenliği de sistemin bütününü etkileyebiliyor.
Siber saldırılarda yeni hedef: Fiziksel altyapılar
Fransa'da marketlerin soğutma sistemlerine yönelik gerçekleştirilen siber saldırı, dijital güvenlik açıklarının doğrudan fiziksel süreçleri etkileyebileceğini ortaya koydu. Saldırganların internet bağlantılı kontrol sistemlerine müdahale ederek sıcaklıkları değiştirmesi, gıda ürünlerinin bozulmasına neden olurken benzer teknolojilerin kullanıldığı diğer kritik altyapılardaki güvenlik risklerini de gündeme taşıdı. Enerji tesislerinden su arıtma sistemlerine kadar pek çok alanda kullanılan endüstriyel kontrol teknolojileri, üretim ve hizmet süreçlerinin dijital ortamdan yönetilmesini sağlıyor.
Bu risklere ilişkin somut bulgular, Fransa'daki saldırıdan önce yayımlanan güvenlik kayıtlarında da yer aldı. ENISA'nın Avrupa Güvenlik Açığı Veri Tabanı'nda 20 Mayıs 2025 tarihinde yayımlanan uyarıda, Danfoss AK-SM 8xxA serisi soğutma kontrol cihazlarında üç ayrı güvenlik açığı tespit edildiği kaydedildi. Bu açıkların belirli koşullarda kimlik doğrulamanın aşılmasına, uzaktan kod çalıştırılmasına ve hizmet kesintisine yol açabileceği belirtildi. Ancak söz konusu açıkların ekim 2026'daki saldırıda doğrudan kullanıldığına ilişkin kesin bir teknik bulgu açıklanmış değil.
Benzer riskler enerji ve su altyapılarında da bulunuyor. Fransa Ulusal Siber Güvenlik Ajansı ANSSI'nin değerlendirmelerine göre bu alanlardaki otomasyon sistemlerine yönelik güvenlik ihlalleri, ekipmanların çalışma koşullarının değiştirilmesine ve hizmetlerin aksamasına yol açabiliyor.
Siber tehditlerin fiziksel altyapılar üzerindeki etkisi, geçmişte enerji sektöründe de görüldü. ABD'de Colonial Pipeline şirketinin petrol boru hattı işletmesi, mayıs 2021'de uğradığı siber saldırının ardından faaliyetlerini geçici olarak durdurdu. Anadolu Ajansının 12 Mayıs 2021 tarihli haberine göre boru hattının kapanması, ülkenin güneydoğusundaki bazı eyaletlerde akaryakıt tedarikini etkilerken istasyonlarda stok sıkıntısına neden oldu.
Fransa'daki market saldırısını diğer örneklerden ayıran nokta ise dijital müdahalenin doğrudan gıdaların muhafaza koşullarını değiştirmesi oldu. Daha önce güvenlik açıklarıyla ilgili uyarıların yayımlandığı soğutma kontrol sistemlerinin bu kez geniş çaplı bir saldırıyla gündeme gelmesi, fiziksel altyapıları yöneten yazılımların güvenliğini yeniden tartışmaya açtı.
Dijital tehditlere karşı gıda sektörünü hangi önlemler koruyabilir?
Fransa'daki saldırının ardından gözler, internet bağlantılı soğutma ve otomasyon sistemlerinin nasıl korunabileceğine çevrildi. Olayda güncel olmayan yazılımların ve yeterince güvence altına alınmamış uzaktan erişim mekanizmalarının rol oynadığına ilişkin bulgular, endüstriyel ekipmanların düzenli bakım ve güvenlik kontrollerinin önemini yeniden ortaya koydu.
ANSSI'nin endüstriyel altyapılar için yayımladığı güvenlik önerilerinde, uzaktan erişimlerin sınırlandırılması ve yalnızca yetkilendirilmiş bağlantılara izin verilmesi öne çıkıyor. Kurum, güvenli bağlantı protokollerinin kullanılmasını, güçlü kimlik doğrulama yöntemlerinin uygulanmasını ve üreticiler tarafından yayımlanan güvenlik yamalarının gecikmeden yüklenmesini tavsiye ediyor.
Ancak endüstriyel sistemlerin güvenliği yalnızca siber saldırının önlenmesine dayanmıyor. Olası bir saldırı sırasında fiziksel süreçlerin sürdürülebilmesi de önem taşıyor. Bu nedenle otomatik kontrol sistemlerinin devre dışı kalması halinde manuel müdahale imkanlarının korunması, sıcaklıkların bağımsız biçimde izlenmesi ve acil durum planlarının hazırlanması, gıda işletmelerinin siber dayanıklılığını artırabilecek tedbirler arasında bulunuyor.
Avrupa Birliği de kritik sektörlerin dijital güvenliğini güçlendirmek amacıyla NIS2 Direktifi'ni uygulamaya koydu. ocak 2023'te yürürlüğe giren ve üye ülkeler için ulusal mevzuata aktarma süresi 17 Ekim 2024'te dolan düzenleme, 18 kritik sektörde siber güvenlik risklerinin yönetilmesini ve önemli olayların bildirilmesini öngörüyor. Direktifin kapsamına toptan dağıtım ile endüstriyel gıda üretimi ve işleme faaliyetlerinde bulunan, düzenlemenin diğer uygulanabilirlik koşullarını karşılayan gıda işletmeleri de giriyor.
Fransa'da yaşanan saldırı, bütün bu güvenlik tartışmalarını günlük yaşamın en temel ihtiyaçlarından biri olan gıda üzerinden somutlaştırdı. Marketlerin soğutma sistemlerinde yapılan birkaç derecelik değişikliğin dahi ciddi ekonomik kayıplara ve gıda güvenliği sorunlarına yol açabilmesi, dijital altyapıların korunmasının yalnızca teknoloji şirketlerinin sorumluluğu olmadığını gösterdi.
Saldırının faili ve nihai maddi bilançosu üzerindeki soruşturma sürerken olayın ortaya koyduğu risk ise belirginleşti. Bir marketin rafındaki ürünün güvenliğini artık yalnızca üretim koşulları, taşımacılık ve son kullanma tarihi değil, o ürünü koruyan dijital sistemlerin siber güvenliği de belirliyor.
Yorumlar
Yorumlar yükleniyor…